
Wie Cybersicherheit im Bankwesen die Einstellung von Führungskräften verändert
Cybersicherheit im Bankwesen hat sich von einem spezialisierten IT-Thema zu einer zentralen Führungsaufgabe entwickelt. Für CEOs, COOs, CHROs und Talentverantwortliche lautet die Einstellungsfrage nicht mehr nur: „Kann diese Person Angriffe abwehren?“ Sie lautet: „Kann diese Person Vertrauen schützen, den Betrieb aufrechterhalten, regulatorische Anforderungen erfüllen und Wachstum ermöglichen?“ Im Jahr 2026 konkurrieren Banken um Führungskräfte, die Threat Intelligence, Cloud-Architektur, operative Resilienz, KI-Governance, Drittparteienrisiken und Kommunikation mit dem Vorstand verstehen. Diese Kombination ist selten, daher verschaffen sich Institute einen Vorteil, die die Rolle klar definieren und entschlossen handeln.
Warum Cybersicherheit im Bankwesen jetzt ein Einstellungs-Thema für den Vorstand ist
Banken waren schon immer ein attraktives Ziel, doch die Auswirkungen auf die Führungsebene haben sich verändert. Digitale Kanäle, Open Banking, Embedded Finance, Cloud-Migration und Echtzeitzahlungen haben die Angriffsfläche vergrößert. Ein Sicherheitsvorfall kann gleichzeitig Kundenvertrauen, Zahlungskontinuität, regulatorische Stellung und Marktvertrauen beeinträchtigen.
Die Fragen des Vorstands sind operativer geworden: Welche Services sind tatsächlich kritisch, wie schnell kann sich die Bank erholen und welche Lieferanten könnten ein systemisches Risiko verursachen? In diesem Umfeld verändert Cybersicherheit im Bankwesen, wer für leitende Technologie-, Risiko- und Sicherheitsrollen in die engere Auswahl kommt. Kandidatinnen und Kandidaten benötigen das Urteilsvermögen, Investitionen zu priorisieren, technische Risiken in Geschäftssprache zu übersetzen und nachzuweisen, dass Resilienz im Betriebsmodell verankert ist und nicht erst nach dem Start ergänzt wird.
Deshalb wird der moderne CISO, CIO oder Leiter für Cyberrisiken weniger als technischer Hüter und stärker als Unternehmensführungskraft bewertet.
Das Führungsprofil wandelt sich vom Verteidiger zum Gestalter operativer Resilienz
Traditionelle Sicherheitsführung konzentrierte sich auf Prävention, Erkennung und Reaktion. Diese Fähigkeiten bleiben wichtig, sind inzwischen jedoch grundlegende Erwartungen. Banken benötigen zunehmend Führungskräfte, die auf Kontinuität bei Sicherheitsvorfällen auslegen können, denn Regulierungsbehörden und Kunden gehen gleichermaßen davon aus, dass Störungen auftreten werden.
Deshalb belohnt Cybersicherheit im Bankwesen zunehmend Führungskräfte, die bereichsübergreifend mit Produkt-, Engineering-, Compliance-, Rechts-, Beschaffungs- und Kundenservice-Teams arbeiten können. Eine starke Kandidatin oder ein starker Kandidat weiß, wie sich Risiken senken lassen, ohne die kommerzielle Umsetzung auszubremsen. Sie oder er weiß auch, wann Risiken akzeptiert, übertragen oder gemindert werden sollten, statt standardmäßig alles abzulehnen.
Das Anforderungsprofil geht daher über Sicherheitszertifizierungen und SOC-Erfahrung hinaus. Es umfasst heute Einflussnahme, Governance-Gestaltung, Lieferantensteuerung, Führung in Krisen sowie die Fähigkeit, leistungsstarke Teams in einem umkämpften Talentmarkt aufzubauen.
| Führungskompetenz | Warum sie im Bankwesen wichtig ist | Was im Einstellungsprozess zu prüfen ist |
|---|---|---|
| Operative Resilienz | Banken müssen kritische Dienstleistungen auch unter Belastung aufrechterhalten | Nachweise für Incident-Planung, Wiederherstellungstests und Service-Mapping |
| Regulatorische Kompetenz | Die Sicherheit von Banken wird durch mehrere Regelwerke geprägt | Fähigkeit, Vorstände zu informieren und mit Regulierungsbehörden zusammenzuarbeiten |
| Cloud- und Plattfortrisiken | Kern-Workloads und Daten befinden sich zunehmend in hybriden Umgebungen | Erfahrung mit Cloud-Kontrollen, Identitätsmanagement, Verschlüsselung und Architekturprüfungen |
| Steuerung von Drittparteien | Anbieter, Fintech-Partner und Managed-Service-Provider schaffen Risiken | Governance für Lieferantenrisiken und Verständnis von Kontrollen auf Vertragsebene |
| Kommunikation auf Führungsebene | Sicherheitsinvestitionen konkurrieren mit anderen Prioritäten | Klare Business Cases, Risikoabwägungen und Berichterstattung an den Vorstand |
Regulierung erweitert das Anforderungsprofil
Cybersicherheit im Bankwesen wird auch durch ein dichteres regulatorisches Umfeld geprägt. In Europa gilt der EU Digital Operational Resilience Act, veröffentlicht als Verordnung (EU) 2022/2554, seit Januar 2025 und stellt klare Anforderungen an das IKT-Risikomanagement, die Meldung von Vorfällen, Tests und die Überwachung von Drittparteien bei Finanzunternehmen. Britische Banken unterliegen zudem den Erwartungen von PRA und FCA zur operativen Resilienz, mit Fokus auf wichtige Geschäftsdienstleistungen und Wirkungstoleranzen.
Für Bankengruppen, die europa- und amerikaweit tätig sind, besteht die Herausforderung nicht nur in der Einhaltung eines Regelwerks. Führungsteams müssen Cyberkontrollen über Rechtsräume, Geschäftsbereiche und ausgelagerte Dienstleister hinweg koordinieren. Das verändert die Einstellung, weil die besten Kandidatinnen und Kandidaten Regulierung in einen praktischen Betriebsrhythmus übersetzen können, einschließlich Governance-Gremien, Risikodashboards, Kontrollverantwortlichen, Tabletop-Übungen und Vorstandsunterlagen.
Optimas umfassenderer Leitfaden zu den Auswirkungen der NIS2-Richtlinie auf die Einstellung im Bereich Cybersicherheit bietet auch für europäische Organisationen außerhalb des Finanzsektors nützlichen Kontext, denn er zeigt, wie regulatorischer Druck die Nachfrage nach Cyber-Führungskräften in der gesamten Wirtschaft erhöht.
KI, Automatisierung und Drittparteien-Ökosysteme erhöhen die Anforderungen
Banken nutzen KI für Kundenservice, Betrugserkennung, Softwareentwicklung, Risikoanalyse und interne Produktivität. Gleichzeitig nutzen Angreifer KI, um Phishing, Social Engineering, die Entwicklung von Schadsoftware und Aufklärung zu verbessern. Das bedeutet nicht, dass jede Cyber-Führungskraft KI-Ingenieurin oder KI-Ingenieur sein muss, jedoch müssen sie Modell-Governance, Datenabfluss, Zugriffskontrollen, menschliche Überprüfung und die Sicherheitsauswirkungen KI-gestützter Workflows verstehen.
Die nächste Führungsaufgabe bei Cybersicherheit im Bankwesen besteht darin, die KI-Einführung zu steuern, ohne unkontrollierte Risiken zu schaffen. Dazu gehört die Frage, welche Teams KI-Tools einsetzen, welche Daten verarbeitet werden, wie Ergebnisse validiert werden und ob die Kontrollen der Sensibilität der Arbeit entsprechen. Für etablierte Unternehmen, die KI verantwortungsvoll in bestehende Workflows einbetten möchten, bieten Spezialisten für KI-Einführung wie Founder Engine ein nützliches Beispiel dafür, wie sich Transformation an realen Geschäftsprozessen statt an abstrakten Experimenten ausrichten lässt.
Drittparteienrisiken sind ebenso wichtig. Banken sind auf Cloud-Plattformen, SaaS-Anbieter, Fintech-Partner, Datenanbieter und Managed-Security-Services angewiesen. Führungskräfte müssen wissen, wie Konzentrationsrisiken bei Lieferanten, Prüfungsrechte, Ausstiegspläne, Servicekontinuität und Anforderungen an die Datenresidenz zu bewerten sind.
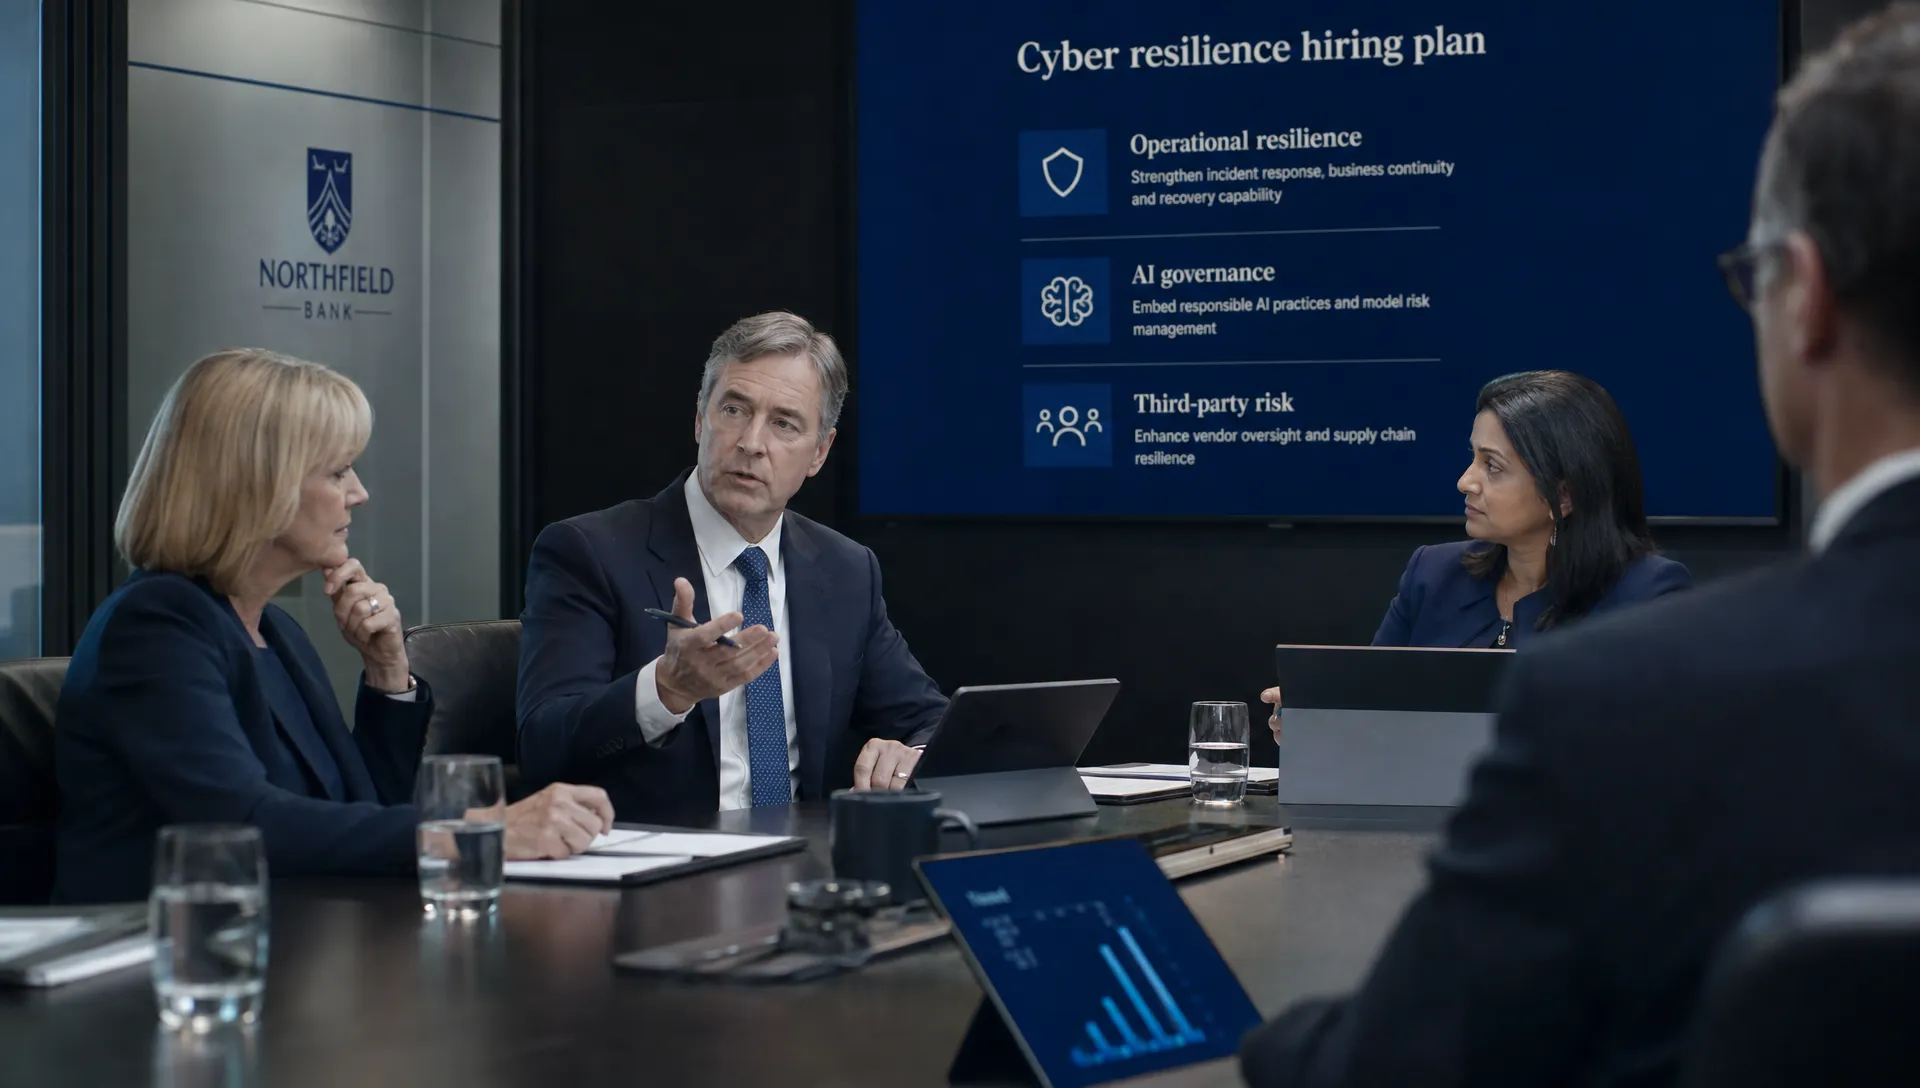
Was Banken heute von CISOs und Cyber-Führungskräften brauchen
Die wirksamsten Cyber-Führungskräfte im Finanzdienstleistungssektor verstehen das Geschäft, ohne nachlässig zu werden. Sie verstehen, warum Produktgeschwindigkeit wichtig ist, wissen aber auch, wo Tempo zu inakzeptablen Risiken führt. Bei der Einstellung von Führungskräften ist dieses Gleichgewicht oft wertvoller als eine eng gefasste technische Spezialisierung.
Eine starke Führungskraft für Cybersicherheit im Bankwesen muss gegenüber Engineers, Risikoausschüssen und Regulierungsbehörden glaubwürdig sein. Das ist eine anspruchsvolle Kombination. Die Kandidatin oder der Kandidat muss Architekturentscheidungen hinterfragen, Führungsteams durch Incident-Szenarien leiten und Investitionen auf die Risiken mit den größten Auswirkungen konzentrieren. Außerdem müssen sie Teams aufbauen, die knappe Spezialisten für Cloud-Sicherheit, Identity and Access Management, Anwendungssicherheit, Detection Engineering und Cyberrisiken gewinnen und halten können.
Für Organisationen, die den breiteren europäischen Talentmarkt vergleichen möchten, erläutert Optimas Analyse zu Recruiting-Trends für Cybersicherheit in Europa, warum die Nachfrage nach KI-kompetenten, compliance-erfahrenen und remote-fähigen Sicherheitstalenten steigt.
Bankenspezifische Führungskompetenzen mit Priorität
Ein allgemeines CISO-Profil reicht für eine Bank selten aus. Die Rolle muss den regulatorischen Wirkungsbereich, die Risikobereitschaft, den Technologie-Stack und die Transformations-Roadmap des Instituts widerspiegeln.
Zu den wesentlichen Kompetenzen gehören:
- Kommunikation zu Cyberrisiken auf Vorstandsebene, die Fachjargon vermeidet und Kontrollen mit Geschäftsergebnissen verknüpft
- Erfahrung mit Incident Command, Krisenkommunikation und Abhilfemaßnahmen nach Vorfällen
- Kenntnisse von Cloud-Sicherheitsmodellen, DevSecOps und sicherer Softwarebereitstellung
- Enge Zusammenarbeit mit Teams aus Risikomanagement, Compliance, Audit, Recht und Beschaffung
- Fähigkeit, Risiken durch Drittparteien bei kritischen Lieferanten und Fintech-Partnern zu bewerten
- Nachweisliche Erfahrung bei der Einstellung, Entwicklung und Bindung spezialisierter Sicherheitsteams
Diese Anforderungen sollten in die Scorecard aufgenommen werden, bevor die Suche beginnt. Andernfalls kann der Prozess in Richtung des lautesten technischen Profils abdriften, statt hin zu der Führungskraft, die Unternehmensrisiken steuern kann.
Wie sich die Einstellung von Führungskräften ändern muss
Banken verlieren häufig starke Kandidatinnen und Kandidaten, weil der Einstellungsprozess zu langsam, zu vage oder intern zu fragmentiert ist. Leitende Cyber-Führungskräfte sind meist bereits in einer Position, gut bezahlt und vorsichtig hinsichtlich Reputationsrisiken. Sie brauchen einen überzeugenden Grund für einen Wechsel und werden genau prüfen, ob die Bank Sicherheitsinvestitionen ernst nimmt.
Um im Wettbewerb um Führungskräfte für Cybersicherheit im Bankwesen zu bestehen, sollten Banken die Einstellung als strategische Suche und nicht als reaktiven Prozess zur Besetzung einer Vakanz behandeln. Die Rolle sollte vom CEO, COO oder einer anderen Führungskraft unterstützt werden, die befugt ist, Hindernisse zu beseitigen. Das Anforderungsprofil sollte Mandat, Berichtslinie, Entscheidungsrechte, Budgeteinfluss und die erwarteten Ergebnisse in den ersten 12 bis 18 Monaten definieren.
| Einstellungsphase | Häufiger Fehler von Banken | Besserer Ansatz |
|---|---|---|
| Rollendefinition | Mehrere ungelöste Probleme in einer Stellenbeschreibung bündeln | Unverzichtbare Führungsresultate von wünschenswerter technischer Tiefe trennen |
| Marktanalyse | Nur direkte Wettbewerber betrachten | Fintechs, Cloud-Anbieter, Zahlungsdienstleister, Cyber-Anbieter und regulierte Technologieunternehmen einbeziehen |
| Bewertung | Zertifizierungen überbewerten | Urteilsvermögen, Einflussnahme, Entscheidungen in Krisen und regulatorische Kompetenz prüfen |
| Interviewprozess | Mehrere Gremien stellen ähnliche Fragen | Eine abgestimmte Scorecard einsetzen und Wiederholungen reduzieren |
| Angebotsphase | Nach dem finalen Interview langsam handeln | Vergütung, Flexibilität, Berichtslinie und Mandat vorab abstimmen |
Hier kann auch externe Unterstützung bei der Suche wertvoll sein. Ein spezialisierter Partner kann passive Kandidatinnen und Kandidaten vertraulich identifizieren, Motivation früh prüfen und vergleichen, was vergleichbare Führungskräfte in Bezug auf Mandat, Vergütungspaket und Arbeitsmodell erwarten. Optimas Leitfaden zur Zusammenarbeit mit einer Recruiting-Agentur für Cybersicherheit in Europa erläutert, warum die Einstellung im Sicherheitsbereich eine tiefere Kalibrierung erfordert als allgemeines Technologie-Recruiting.
Signale für eine führungsreife Kandidatin oder einen führungsreifen Kandidaten
Nicht jede technisch beeindruckende Person ist bereit für eine leitende Cyberrolle in einer Bank. Die stärksten Profile zeigen strukturiertes Entscheiden unter Druck. Sie können erläutern, was sie verändert haben, warum sie es priorisiert haben und wie sie die Verbesserung gemessen haben.
Bei Cybersicherheit im Bankwesen sind die stärksten Kandidatinnen und Kandidaten oft jene, die mit Komplexität gearbeitet haben und nicht nur mit Wachstum. Achten Sie auf Menschen, die fragmentierte Systeme übernommen, Resilienz ohne unbegrenztes Budget verbessert, Prüfungen durch Regulierungsbehörden bewältigt oder Betriebsmodelle über mehrere Regionen hinweg aufgebaut haben. Eine Person, die Zielkonflikte klar darstellen kann, ist oft wertvoller als jemand, der einen perfekten, aber unrealistischen Zielzustand präsentiert.
Sinnvolle Interviewfragen sind etwa, wie die Kandidatin oder der Kandidat auf einen erheblichen Ausfall bei einem Drittanbieter reagieren würde, wie sie oder er den Vorstand nach einem Ransomware-Versuch informieren würde oder wie sich Identitätsrisiken in einer hybriden Cloud-Umgebung reduzieren ließen. Die Antworten sollten Urteilsvermögen, Tempo, Kommunikationsstil und den Umgang mit unvollständigen Informationen erkennen lassen.
Vergütung und Mandat sind heute genauso wichtig wie der Titel
Banken gehen manchmal davon aus, dass allein ihre Marke erfahrene Cyber-Talente anzieht. Das trifft heute weniger zu. Cyber-Führungskräfte mit Erfahrung im Finanzdienstleistungssektor werden von Fintechs, Cloud-Anbietern, KI-Unternehmen, Cyber-Anbietern und Private-Equity-finanzierten Softwareunternehmen angesprochen. Viele dieser Organisationen bieten einen breiteren Verantwortungsbereich, schnellere Entscheidungsfindung oder Beteiligungspotenzial.
Kandidatinnen und Kandidaten für Cybersicherheit im Bankwesen werden daher das Gesamtangebot bewerten. Sie werden fragen, ob Sicherheit auf Führungsebene unterstützt wird, ob Investitionen realistisch sind, ob technische Schulden anerkannt werden und ob die Rolle ausreichend Befugnisse hat, um Produkt- und Plattformentscheidungen zu beeinflussen. Ein Titel ohne Mandat ist für erfahrene Führungskräfte ein Warnsignal.
Auch Flexibilität ist wichtig. Nicht jede Bank kann dasselbe hybride Modell wie ein Softwareunternehmen anbieten, aber starre Richtlinien können den Markt einengen. Bei leitenden Besetzungen besteht der beste Ansatz darin, festzulegen, wo physische Präsenz tatsächlich erforderlich ist, etwa bei Vorstandssitzungen, im Kontakt mit Regulierungsbehörden und bei Krisenübungen, und anschließend ein Arbeitsmodell zu gestalten, das der Rolle statt überholten Normen entspricht.
Ein praktisches Einstellungsframework für Banken
Die Einstellung von Führungskräften sollte mit dem Geschäftsrisiko beginnen, nicht mit einer wiederverwendeten Stellenbeschreibung. Eine Bank, die ihre Zahlungsinfrastruktur modernisiert, benötigt eine andere Cyber-Führungskraft als eine Bank, die Übernahmen integriert, Workloads in die Cloud verlagert oder auf regulatorische Abhilfemaßnahmen reagiert. Die Suchstrategie sollte auf das nächste Kapitel des Instituts ausgerichtet sein.
Ein praktisches Framework besteht darin, vor dem Gang an den Markt Folgendes zu definieren:
- Die kritischen Geschäftsdienstleistungen, die die Führungskraft schützen muss
- Die Technologieänderungen mit dem höchsten Risiko, die in den nächsten 24 Monaten geplant sind
- Die bereits laufenden regulatorischen Verpflichtungen
- Die Teamstruktur, den Budgeteinfluss und die Berichtslinie
- Die Führungsverhaltensweisen, die für die Zusammenarbeit mit Risiko-, Technologie- und kommerziellen Teams erforderlich sind
Sobald diese Punkte klar sind, wird die Bewertung verlässlicher. Kandidatinnen und Kandidaten können anhand des tatsächlichen Kontexts der Bank bewertet werden, statt anhand einer allgemeinen Vorstellung davon, was ein CISO sein sollte.
Häufig gestellte Fragen
Warum verändert Cybersicherheit im Bankwesen die Einstellung von Führungskräften? Banken benötigen heute Führungskräfte, die Resilienz, Regulierung, Cloud-Risiken, KI-Governance und Risiken durch Drittparteien steuern können. Die Rolle hat sich von technischer Verteidigung zu Unternehmensführung erweitert.
Worauf sollten Banken bei einem modernen CISO achten? Ein moderner CISO im Bankwesen sollte Sicherheitsexpertise mit operativer Resilienz, Kommunikation mit dem Vorstand, regulatorischer Kompetenz, Überwachung von Lieferantenrisiken und der Fähigkeit zur Führung spezialisierter Teams verbinden.
Konkurrieren Banken mit Arbeitgebern außerhalb des Bankensektors um Cyber-Führungskräfte? Ja. Fintechs, KI-Unternehmen, Cloud-Anbieter, Cyber-Anbieter und Private-Equity-finanzierte Technologieunternehmen konkurrieren alle um erfahrene Cyber-Talente mit Erfahrung in regulierten Branchen.
Wie können HR-Führungskräfte die Einstellung von Cyber-Führungskräften verbessern? HR-Führungskräfte können die Ergebnisse verbessern, indem sie eine präzise Scorecard erstellen, Stakeholder vor den Interviews abstimmen, Führungsurteil prüfen und schnell handeln, sobald eine bevorzugte Kandidatin oder ein bevorzugter Kandidat identifiziert ist.
Die nächste Generation der Cyber-Führung im Bankwesen aufbauen
Die Institute, die erfahrene Sicherheitstalente gewinnen, werden jene sein, die die Rolle als geschäftskritische Führungsbesetzung behandeln. Cybersicherheit im Bankwesen betrifft heute Kundenvertrauen, regulatorisches Vertrauen, digitale Transformation und operative Kontinuität. Das erfordert Führungskräfte, die funktionsübergreifend führen können und nicht nur Kontrollen verwalten.
Für Banken, die ihre nächste Besetzung im Bereich CISO, Cyberrisiken, Cloud-Sicherheit oder Resilienz planen, hat Klarheit Priorität. Definieren Sie das Mandat, verstehen Sie den Kandidatenmarkt und entwickeln Sie einen Bewertungsprozess, der die tatsächlichen Herausforderungen des Finanzdienstleistungssektors widerspiegelt. In einem Markt, in dem die besten Führungskräfte nur selten aktiv auf Jobsuche sind, machen Präzision und Glaubwürdigkeit den Unterschied.

